
IEC 60870-5-104 monitoring
Řešený případ popisuje rozvodnu vybavenou síťovou infrastrukturou METEL LAN-RING série G a PLC METEL IPLOG, které plní roli protokolového převodníku (gateway) mezi lokální diagnostikou switchů a nadřazeným dispečerským SCADA systémem.
Zadání a kontext
V digitalizované rozvodně (station automation dle IEC 61850) je páteří komunikace mezi ochranami, RTU a řídicím systémem ethernetová síť. Pokud dojde k výpadku switche, portu nebo ztrátě redundance v kruhové topologii, může dispečink ztratit dohled nad částí rozvodny, aniž by se to projevilo na technologických veličinách samotných (napětí, proudy, polohy vypínačů). Stav síťové infrastruktury je proto potřeba dostat na dispečink stejnou cestou jako běžné SCADA signály — přes IEC 60870-5-104.
Použitá zařízení
METEL LAN-RING — průmyslové managed switche pro kruhovou i mesh topologii (série G)
- Modulární DIN switche pro energetiku a průmysl, provozní rozsah −40 °C až +75 °C.
- Redundantní kruhová (mesh) topologie s obnovou spoje do 30 ms (LAN-RING, RSTP/LACP).
- Porty: SFP/SFP+ do 10 Gbps, RJ45 s PoE/PoE++ pro kamery a terminály.
- Diagnostika a stav switche přes šifrované SNMPv3 (GET/TRAP) — klíčové rozhraní pro PLC IPLOG; bez nároku na šifrování lze i Modbus TCP/RTU.
- Vybrané modely: přepěťová ochrana 1000 A (vlna 8/20 µs) na Ethernet portech.
- Alarmové vstupy s vyváženými smyčkami, NO/NC relé výstupy, Event management (64 událostí).
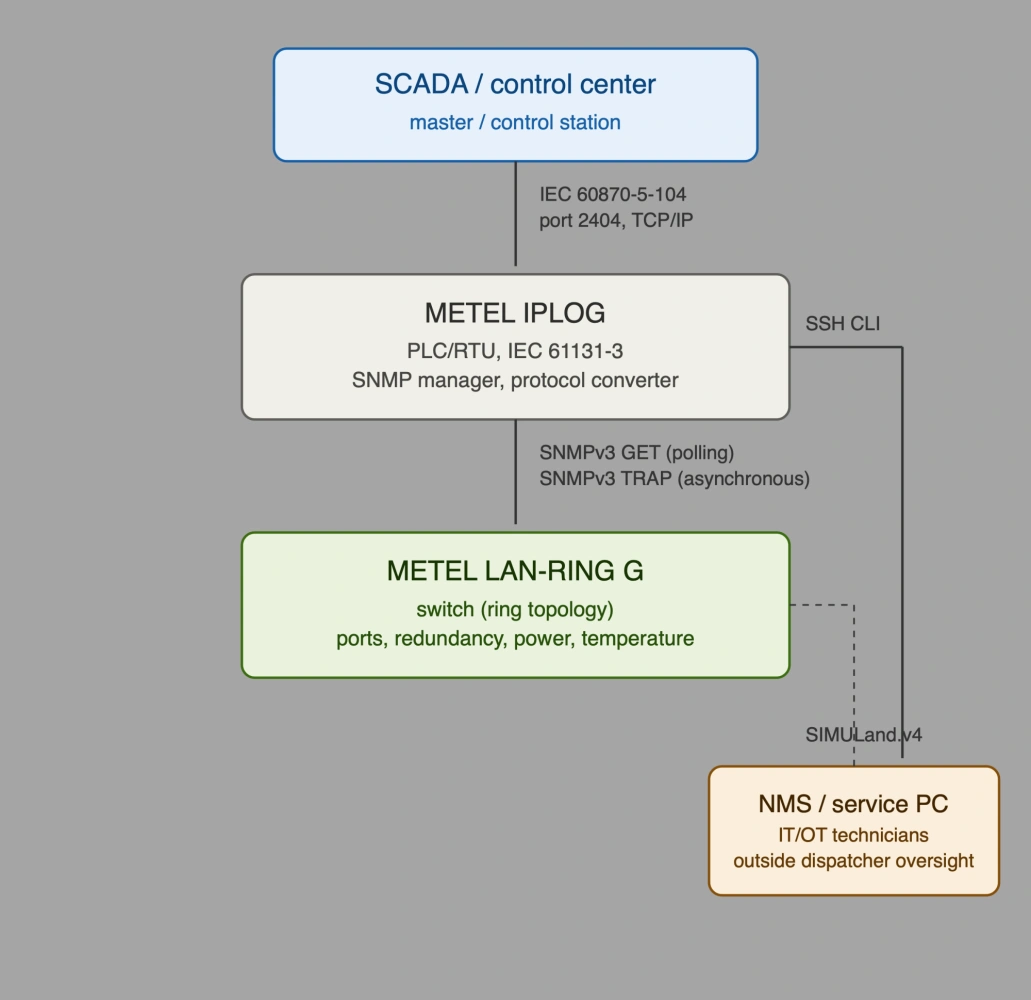
- Oddělení podle účelu: SNMPv3 GET/TRAP slouží jako datová vazba do IPLOG → IEC 104 pro dispečink, zatímco SSH CLI a SIMULand.v4 (s podporou 802.1X, TACACS+, syslog) zajišťují nezávislou IT/OT správu a diagnostiku mimo dispečerský dohled.
METEL IPLOG — PLC / RTU / protokolový převodník
- IPLOG je Linuxové PLC programovatelný dle IEC 61131-3 v aplikaci METEL IEC IDE.
- V tomto projektu komunikuje s LAN-RING switchem výhradně přes SNMPv3 — metodou GET (cyklické vyčítání OID) a příjmem TRAP notifikací:
- Směrem k nadřazenému systému nabízí EN/IEC 60870-5-104 jako integrační protokol pro SCADA/vizualizaci třetích stran.
- Zabezpečení lokálního přístupu a správy: SSH, OpenVPN, SNMPv3, 802.1X.
- V praxi funguje jako typický "protocol converter" popsaný v obecném modelu RTU: sbírá data z podřízených zařízení (zde: diagnostiku switchů přes SNMPv3 GET/TRAP) a převádí je na zprávy ASDU protokolu 104 pro dispečera.
Architektura řešení
Princip fungování
1. LAN-RING G switch průběžně vyhodnocuje vlastní stav (stav linek, napájení, teplotu, případně optický výkon SFP) a zpřístupňuje ho přes SNMP OID (MIB switche); u kritických stavů zároveň při jejich změně generuje asynchronní SNMP-TRAP zprávy.
2. IPLOG vystupuje jako SNMPv3 manager: pravidelně vyčítá vybrané OID metodou SNMP-GET (periodický polling) a současně naslouchá SNMP-TRAP notifikacím, které mu umožňují okamžitě reagovat na událost, bez čekání na další polling cyklus. Autentizace a šifrování SNMPv3 (SHA-512/AES256) zajišťují, že komunikace mezi switchem a PLC IPLOG je chráněná i v rámci samotné OT sítě.
3. Vnitřní logika IPLOG (program IEC 61131-3) mapuje vybrané SNMP hodnoty a přijaté trapy na informační objekty (IOA) protokolu IEC 104.
4. IPLOG jako řízená stanice (slave/controlled station) protokolu 104 odesílá tyto body na dispečerský SCADA systém (master/control station) přes TCP/IP na portu 2404.
5. Souběžně a nezávisle na tom může probíhat standardní síťová správa switche přes SSH CLI (konfigurace, diagnostika) a SIMULand.v4 (grafická hromadná konfigurace, topologie, firmware) — tato větev jde přímo mezi switchem a IT/OT pracovištěm a dispečinku se netýká.
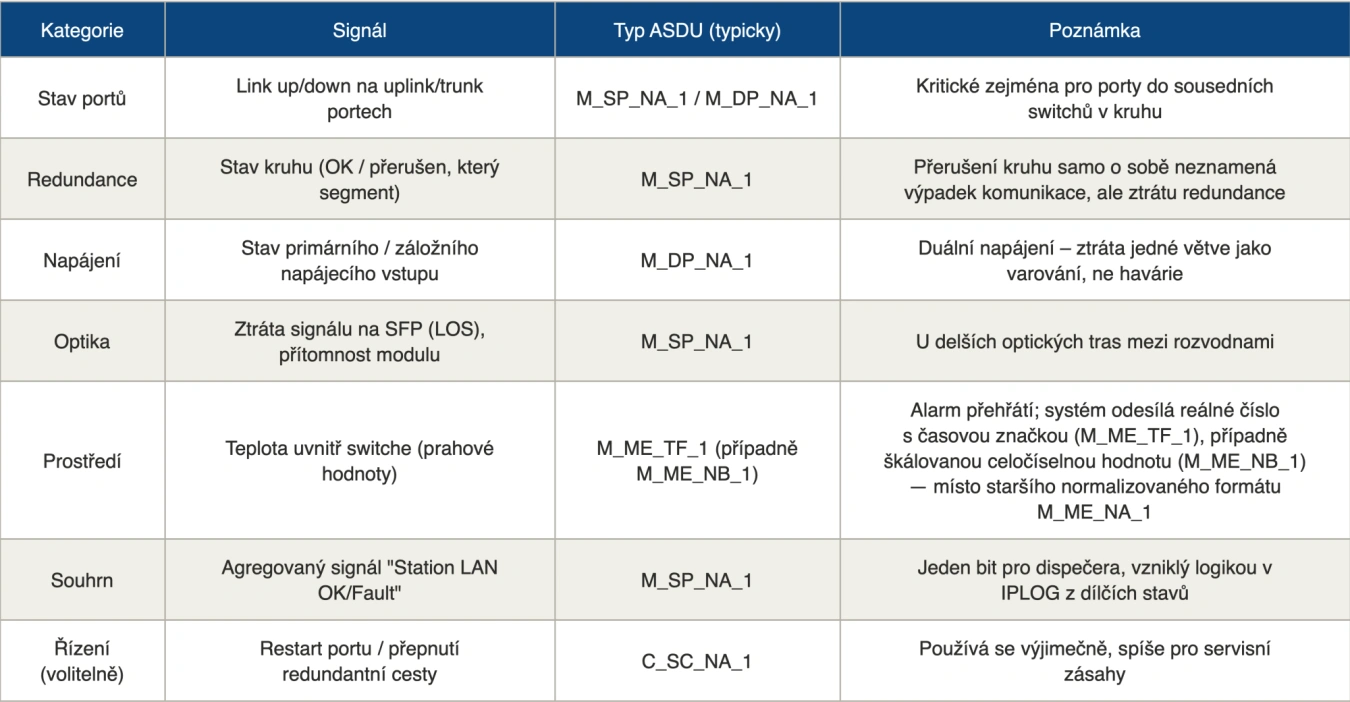
Co se z LAN-RING switche typicky předává do IEC 104
Role programu v IPLOG (IEC 61131-3)
Konkrétní logika běžící v IPLOG typicky řeší nastavení přístupu SNMPv3 ke switchi (autentizace SHA-512, šifrování AES256, přiřazení dedikovaného účtu) a definování seznamu sledovaných OID.
-
- Periodický SNMP GET polling vybraných OID (stav portů, redundance, napájení, teplota) v nastaveném intervalu.
- Příjem a zpracování SNMP TRAP zpráv — okamžitá reakce na asynchronní událost bez čekání na další polling cyklus.
- Detekci změn stavu (hranové detektory `R_TRIG`/`F_TRIG`) tak, aby se do IEC 104 posílaly jen skutečné změny (spontánní přenos), nikoli kontinuální zátěž.
- Agregační logiku (např. logický součet stavů více portů do jednoho signálu "Station LAN OK/Fault") pomocí standardních bloků (`OR`, časovací/debounce bloky proti zákmitům při krátkých výpadcích linky nebo ztrátě jednoho SNMP GET cyklu).
- Mapování výsledných proměnných na body IEC 104 vystavované směrem k dispečinku.
Přínos řešení
- Jednotný obraz poruch — porucha síťové infrastruktury se objeví na dispečinku stejným způsobem jako porucha technologie, bez nutnosti samostatného dohledu NMS na dispečerské obrazovce.
- Redundance — stav kruhu (LAN-RING) je viditelný, dispečer i bez zásahu servisního technika pozná, zda rozvodna běží v degradovaném (nezálohovaném) režimu.
- Malé nároky na přenosovou kapacitu — díky mapování pouze kritických, agregovaných bodů (a spontánnímu přenosu při změně) zůstává objem dat na IEC-104 lince minimální.
- Jeden dodavatel pro switch i gateway — LAN-RING i IPLOG jsou od stejného výrobce (METEL), což zjednodušuje integraci na úrovni SNMP MIB i následnou podporu.
- Rychlá reakce na alarm — kombinace SNMP-GET (pravidelná kontrola) a SNMP-TRAP (okamžitá notifikace) zajišťuje, že se kritická událost dostane na dispečink bez čekání na další polling cyklus, a zároveň se pravidelnými dotazy SNMP-GET ověřuje, že switch a spojení jsou stále v pořádku (tzv. "je ticho, protože je vše OK" vs. "je ticho, protože je switch mrtvý" je rozlišitelné).
- Zabezpečení a rozdělení odpovědností (IT/OT vs. dispečink)