
Monitorovanie podľa normy IEC 60870-5-104
V danom prípade ide o rozvodňu vybavenú sieťovou infraštruktúrou METEL LAN-RING série G a zariadením PLC METEL IPLOG, ktoré plní úlohu protokolového prevodníka (gateway) medzi lokálnou diagnostikou prepínačov a nadradeným dispečerským systémom SCADA.
Úloha a kontext
V digitalizovanej rozvodni (automatizácia stanice podľa IEC 61850) je chrbticou komunikácie medzi ochrannými zariadeniami, RTU a riadiacim systémom ethernetová sieť. Ak dôjde k výpadku prepínača, portu alebo strate redundancie v kruhovej topológii, dispečing môže stratiť prehľad o časti rozvodne, bez toho aby sa to prejavilo na samotných technologických veličinách (napätie, prúdy, polohy vypínačov). Stav sieťovej infraštruktúry je preto potrebné prenášať do dispečingu rovnakým spôsobom ako bežné signály SCADA – prostredníctvom normy IEC 60870-5-104.
Použité zariadenia
METEL LAN-RING — priemyselné riadené prepínače pre kruhovú aj sieťovú topológiu (séria G)
- Modulárne DIN prepínače pre energetiku a priemysel, prevádzkový rozsah −40 °C až +75 °C.
- Redundantná kruhová (mesh) topológia s obnovou spojenia do 30 ms (LAN-RING, RSTP/LACP).
- Porty: SFP/SFP+ do 10 Gbps, RJ45 s PoE/PoE++ pre kamery a terminály.
- Diagnostika a stav prepínača prostredníctvom šifrovaného SNMPv3 (GET/TRAP) — kľúčové rozhranie pre PLC IPLOG; bez požiadavky na šifrovanie je možné použiť aj Modbus TCP/RTU.
- Vybrané modely: prepäťová ochrana 1000 A (vlna 8/20 µs) na ethernetových portoch.
- Alarmové vstupy so symetrickými slučkami, NO/NC reléové výstupy, správa udalostí (64 udalostí).
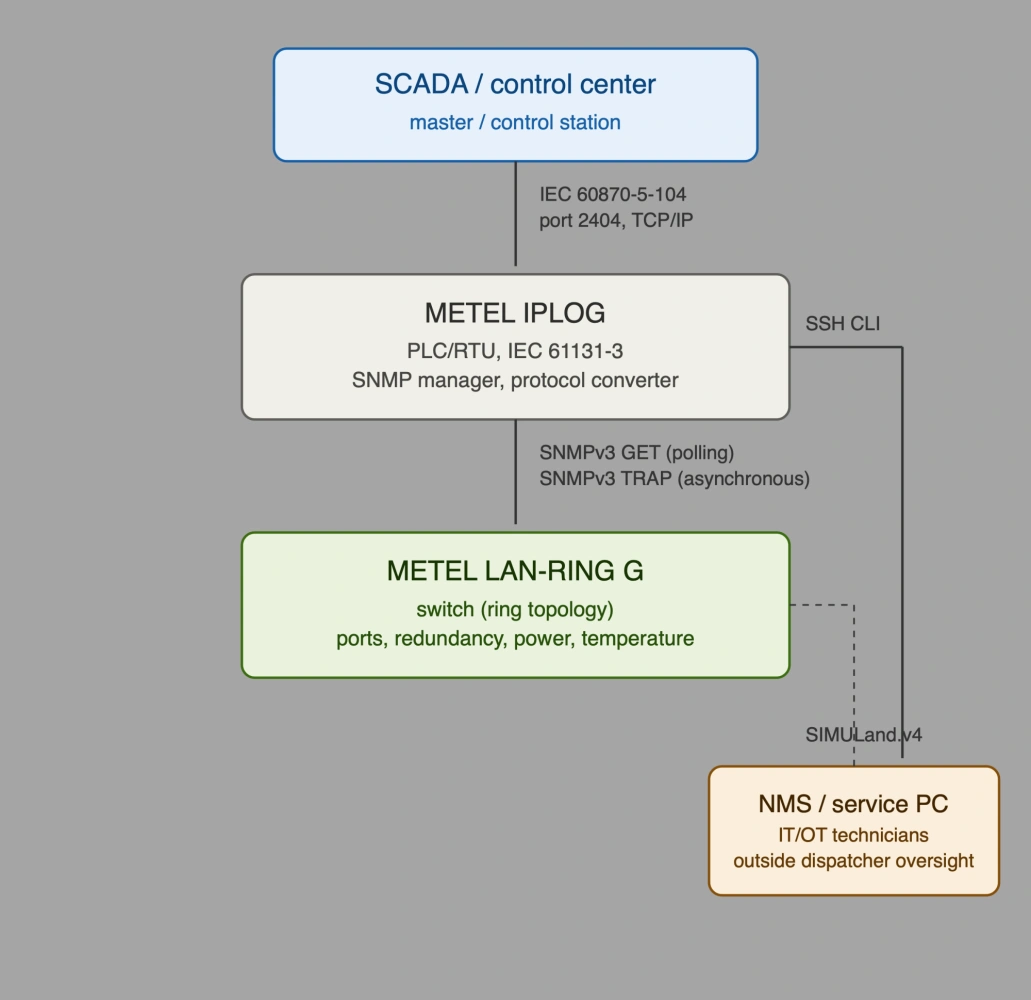
- Rozdelenie podľa účelu: SNMPv3 GET/TRAP slúži ako dátové prepojenie s IPLOG → IEC 104 pre dispečing, zatiaľ čo SSH CLI a SIMULand.v4 (s podporou 802.1X, TACACS+, syslog) zabezpečujú nezávislú správu a diagnostiku IT/OT mimo dohľadu dispečingu.
METEL IPLOG — PLC / RTU / prevodník protokolov
- IPLOG je linuxové PLC programovateľné podľa IEC 61131-3 v aplikácii METEL IEC IDE.
- V tomto projekte komunikuje so switchom LAN-RING výlučne cez SNMPv3 — metódou GET (cyklické načítanie OID) a prijímaním TRAP notifikácií:
- Voči nadradenému systému ponúka EN/IEC 60870-5-104 ako integračný protokol pre SCADA/vizualizáciu tretích strán.
- Zabezpečenie lokálneho prístupu a správy: SSH, OpenVPN, SNMPv3, 802.1X.
- V praxi funguje ako typický „konvertor protokolov“ popísaný vo všeobecnom modeli RTU: zbiera údaje z podriadených zariadení (v tomto prípade: diagnostiku prepínačov prostredníctvom SNMPv3 GET/TRAP) a prevádza ich na správy ASDU protokolu 104 pre dispečera.
Architektúra riešenia
Princíp fungovania
1. Prepínač LAN-RING G priebežne vyhodnocuje svoj vlastný stav (stav liniek, napájanie, teplotu, prípadne optický výkon SFP) a sprístupňuje ho prostredníctvom SNMP OID (MIB prepínača); pri kritických stavoch zároveň pri ich zmene generuje asynchrónne správy SNMP-TRAP.
2. IPLOG funguje ako SNMPv3 manažér: pravidelne načítava vybrané OID metódou SNMP-GET (periodické dotazovanie) a súčasne počúva oznámenia SNMP-TRAP, ktoré mu umožňujú okamžite reagovať na udalosť bez čakania na ďalší cyklus dotazovania. Autentizácia a šifrovanie SNMPv3 (SHA-512/AES256) zabezpečujú, že komunikácia medzi prepínačom a PLC IPLOG je chránená aj v rámci samotnej siete OT.
3. Vnútorná logika IPLOG (program IEC 61131-3) mapuje vybrané hodnoty SNMP a prijaté trapy na informačné objekty (IOA) protokolu IEC 104.
4. IPLOG ako riadená stanica (slave/controlled station) protokolu 104 odosiela tieto body do dispečerského systému SCADA (master/control station) cez TCP/IP na porte 2404.
5. Súbežne a nezávisle od toho môže prebiehať štandardná sieťová správa prepínača prostredníctvom SSH CLI (konfigurácia, diagnostika) a SIMULand.v4 (grafická hromadná konfigurácia, topológia, firmware) — táto vetva vedie priamo medzi prepínačom a pracoviskom IT/OT a dispečing sa jej netýka.
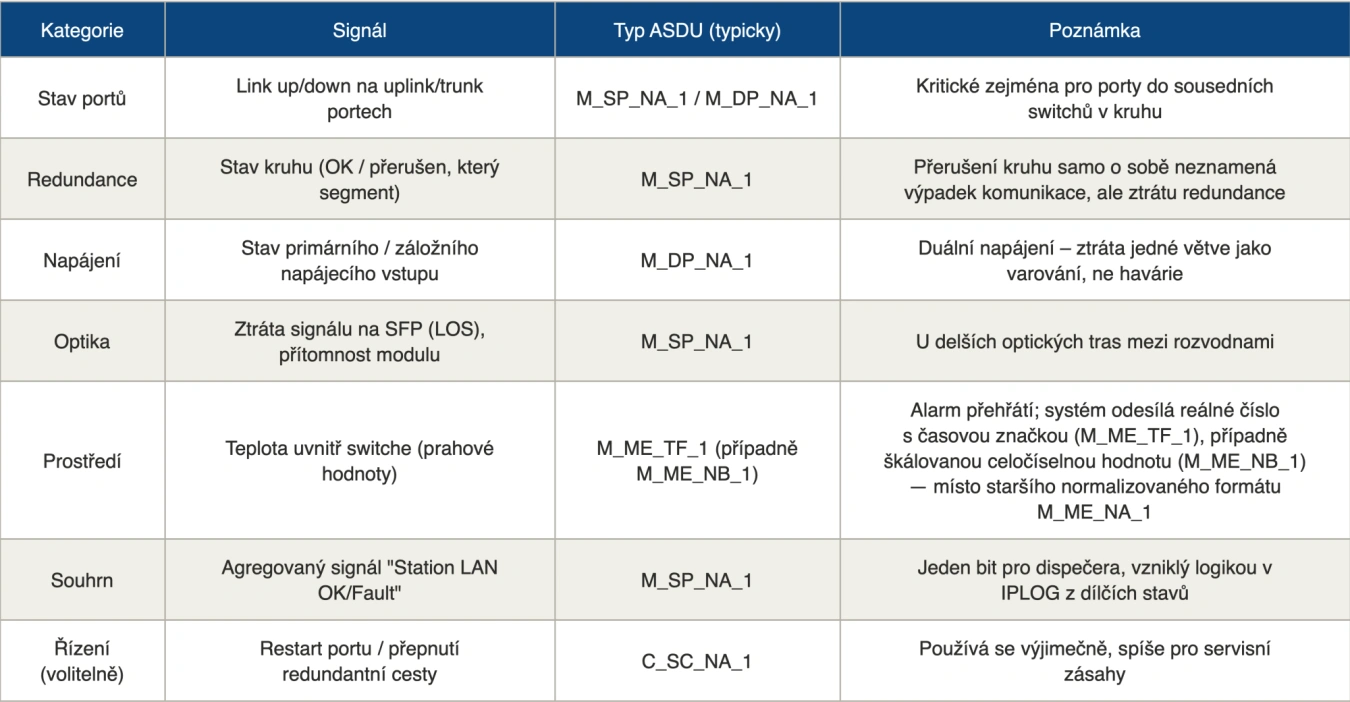
Čo sa z prepínača LAN-RING typicky prenáša do IEC 104
Úloha programu v IPLOG (IEC 61131-3)
Konkrétna logika bežiaca v IPLOGu zvyčajne rieši nastavenie prístupu SNMPv3 k prepínaču (autentizácia SHA-512, šifrovanie AES256, priradenie vyhradeného účtu) a definovanie zoznamu sledovaných OID.
-
- Periodické SNMP GET dotazovanie vybraných OID (stav portov, redundancia, napájanie, teplota) v nastavenom intervale.
- Prijímanie a spracovanie správ SNMP TRAP — okamžitá reakcia na asynchrónnu udalosť bez čakania na ďalší cyklus dotazovania.
- Detekcia zmien stavu (detektory hraničných hodnôt `R_TRIG`/`F_TRIG`) tak, aby sa do IEC 104 odosielali len skutočné zmeny (spontánny prenos), nie kontinuálne zaťaženie.
- Agregačná logika (napr. logický súčet stavov viacerých portov do jedného signálu „Station LAN OK/Fault“) pomocou štandardných blokov (`OR`, časovacie/odskokové bloky proti kolísaniu pri krátkych výpadkoch linky alebo strate jedného cyklu SNMP GET).
- Mapovanie výsledných premenných na body IEC 104 odosielané smerom do dispečingu.
Prínos riešenia
- Jednotný obraz porúch — porucha sieťovej infraštruktúry sa na dispečingu zobrazí rovnakým spôsobom ako porucha technológie, bez nutnosti samostatného dohľadu NMS na dispečerskej obrazovke.
- Redundancia — stav kruhu (LAN-RING) je viditeľný, dispečer aj bez zásahu servisného technika zistí, či rozvodňa beží v degradovanom (nezálohovanom) režime.
- Nízke nároky na prenosovú kapacitu — vďaka mapovaniu iba kritických, agregovaných bodov (a spontánnemu prenosu pri zmene) zostáva objem dát na linke IEC-104 minimálny.
- Jeden dodávateľ pre switch aj bránu — LAN-RING aj IPLOG sú od toho istého výrobcu (METEL), čo zjednodušuje integráciu na úrovni SNMP MIB aj následnú podporu.
- Rýchla reakcia na alarm — kombinácia SNMP-GET (pravidelná kontrola) a SNMP-TRAP (okamžité upozornenie) zabezpečuje, že kritická udalosť sa dostane do dispečingu bez čakania na ďalší cyklus dotazovania, a zároveň sa pravidelnými dotazmi SNMP-GET overuje, či je prepínač a spojenie stále v poriadku (tzv. „je ticho, lebo je všetko v poriadku“ vs. „je ticho, lebo je prepínač nefunkčný“ sa dá rozlíšiť).
- Bezpečnosť a rozdelenie zodpovedností (IT/OT vs. dispečing)